تتحول احتفالات اليوم الوطني السعودي، الذي يوافق 23 سبتمبر/أيلول من كل عام، إلى فرصة ذهبية لمجرمي الإنترنت. يستغل هؤلاء موجة المعاملات الرقمية المتزايدة عبر نظام “سداد” للمدفوعات، مستخدمين فواتير مزيفة بالغة الإتقان. وتؤكد شركة ريسكيوريتي (Resecurity) الأمريكية للأمن السيبراني أن حلولها في كشف الاحتيال والاستخبارات التهديدية تؤدي دوراً محورياً في حماية البنوك والمستهلكين في المملكة.
موسم الفرح الوطني يتحول إلى موسم صيد
|
شهدت المملكة في السنوات الأخيرة ارتفاعاً لافتاً في النشاط الاحتيالي، وفي مقدمته الفواتير المزيفة على نظام “سداد”، وهو ما يهدد المؤسسات المالية والأفراد على حد سواء. وحذّرت جهات سعودية، من بينها البنك المركزي السعودي (ساما) (SAMA) والهيئة الوطنية للأمن السيبراني (NCA)، مراراً من تصاعد الاحتيال الإلكتروني في محيط اليوم الوطني. وبحسب ما ورد، قفزت عمليات الاحتيال المدعومة بالذكاء الاصطناعي بنسبة 300% في عام 2025، وبرز احتيال فواتير “سداد” بوصفه أحد أبرز مسارات الهجوم. وتبلغ هذه العمليات ذروتها في الإجازات الرسمية، حيث يرتفع حجم المدفوعات الرقمية ويتراجع حذر الضحايا.
كيف تعمل فواتير “سداد” المزيفة؟
يُعد “سداد” نظام المملكة الوطني للدفع الإلكتروني للفواتير، ويُستخدم على نطاق واسع في تسوية الفواتير الحكومية والتجارية. ويستغل المحتالون ثقة المستخدمين بهذه المنصة عبر أساليب عدة:
- إرسال فواتير “سداد” مزيفة عبر الرسائل النصية أو البريد الإلكتروني أو تطبيقات المراسلة، مع انتحال صفة جهات حكومية أو مزودي خدمات كبار.
- توجيه الضحايا عبر روابط تصيّد إلى بوابات دفع مقلّدة تحاكي واجهة “سداد” الحقيقية، بهدف سرقة بيانات الدخول والدفع.
- استخدام أساليب الهندسة الاجتماعية، مثل التهديد بقطع الخدمة أو اتخاذ إجراءات قانونية، لدفع الضحية إلى السداد الفوري.
- إرسال رسائل تبدو صادرة عن البنوك أو الجهات الرسمية لرفع احتمال الاستجابة.
ونقلت وسائل إعلام سعودية عن ارتفاع ملحوظ في السحوبات غير المصرح بها وحالات اختراق الحسابات المرتبطة بهذه العمليات، ووصفت أثرها المالي بأنه “عميق وشامل”.
أبرز المؤشرات (2024 إلى 2026)
- الاحتيال المدعوم بالذكاء الاصطناعي: زيادة بنسبة 300% في عام 2025.
- المسار الرئيسي للاحتيال: تصيّد وهندسة اجتماعية عبر فواتير “سداد”.
- فترة الذروة: اليوم الوطني والإجازات الرسمية.
- الجهات المحذّرة: ساما، والهيئة الوطنية للأمن السيبراني، ووزارة الداخلية.
- القطاعات المتأثرة: الخدمات المالية، والقطاع الحكومي، والمستهلكون.
رقابة صارمة وعقوبات رادعة
يستند المشهد التنظيمي في المملكة إلى إطار الأمن السيبراني وإطار مكافحة الاحتيال الصادرين عن ساما، إضافة إلى قواعد صارمة لحماية المستهلك. وتشمل المتطلبات الرئيسية:
- رصد الاحتيال والكشف عنه في الوقت الفعلي لدى جميع البنوك ومزودي خدمات الدفع.
- إلزام الجهات بإبلاغ ساما عن أنماط الاحتيال الجديدة والحوادث الكبيرة.
- حماية شاملة للمستهلك تتضمن إشعاراً فورياً بالمعاملات المشبوهة وقنوات شكاوى متاحة.
- عقوبات مشددة على المخالفين تصل إلى غرامات بقيمة 5 ملايين ريال عن كل مخالفة، مع قيود تشغيلية وإمكانية سحب الترخيص.
وفي هذا السياق، تبرز شركات الأمن السيبراني الخارجية، ومنها ريسكيوريتي، شريكاً أساسياً يوفر القدرات التقنية والمعلومات الاستخبارية اللازمة للامتثال التنظيمي ومنع الاحتيال.
Resecurity في السعودية: حضور محلي وشراكات استراتيجية
ترسّخ Resecurity حضورها في المملكة عبر:
- مركز للبحث والتطوير قائم على الذكاء الاصطناعي في الرياض، بهدف تسريع الابتكار المحلي ودعم المؤسسات السعودية في توظيف علوم البيانات.
- عضوية “دائرة الرئيس” (Chairman’s Circle) في مجلس الأعمال الأمريكي السعودي (U.S.-Saudi Business Council)، تعزيزاً للتعاون بين البلدين.
- تعاون مع اتحاد المصارف العربية لتوسيع الحماية لتشمل البنوك الأعضاء في المنطقة.
- شراكة مع جامعة جدة لدعم المواهب المحلية في مسارها المهني بمجالات الأمن السيبراني ومنع الاحتيال وإدارة المخاطر.
أربعة أنماط احتيال في مواجهة أربع قدرات
بحسب الشركة، تقابل كل صيغة احتيال قدرة محددة:
- فواتير “سداد” المزيفة: كشف الاحتيال في الوقت الفعلي، وحماية العلامات التجارية، وإسقاط مواقع “سداد” المزيفة، مع رصد نماذج الدفع الاحتيالية وإشعارات الفواتير المزيفة وحجبها.
- التصيّد لسرقة بيانات الدخول: رصد تسريبات بيانات الدخول، وتحليل حزم التصيّد، والاستخبارات التهديدية، مع كشف الحملات التي تستهدف “سداد” والبنوك السعودية والتنبيه إلى التسريبات.
- انتحال الهوية: حماية العلامات التجارية وإسقاط النطاقات المقلّدة، بما يقلص تعرض المستهلكين للاحتيال عبر المواقع التي تحاكي البنوك و”سداد”.
- تجنيد “وسطاء الأموال” (Money Mules): رصد حملات عروض العمل الوهمية وإسقاط مواقع التجنيد، مع كشف هذه العروض وتعطيلها.
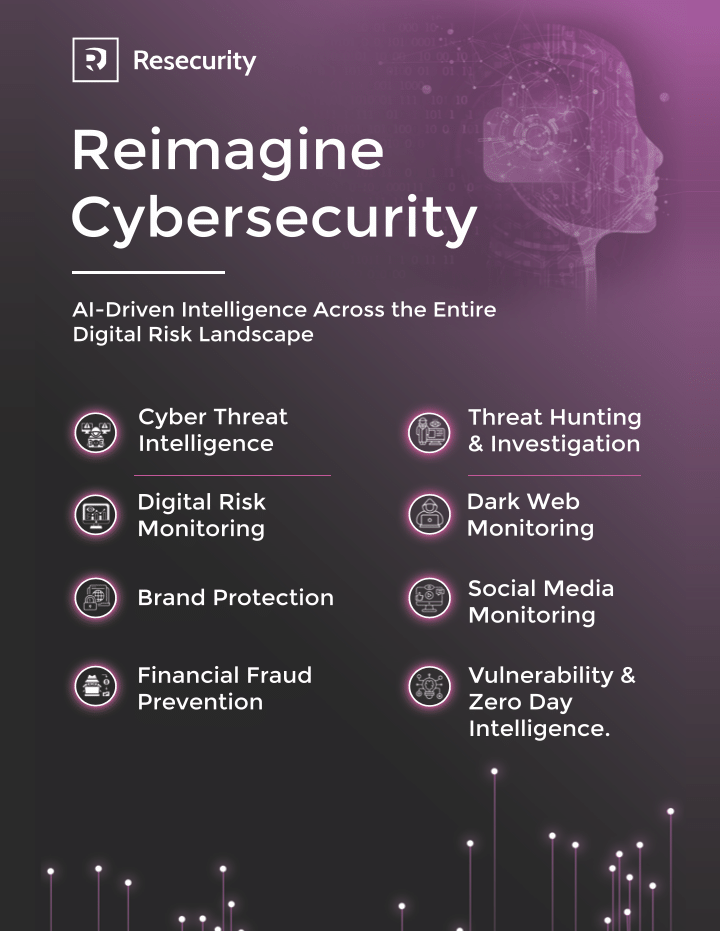
الحلول الرئيسية للشركة:
- منصة منع الاحتيال: منصة منشورة لدى بنوك سعودية كبرى، توفر رصداً لحظياً للمعاملات الاحتيالية، وتستخدم التحليلات السلوكية وكشف الشذوذ للإبلاغ عن نشاط فواتير “سداد” المشبوه.
- رصد تسريبات بيانات الدخول: مراقبة مستمرة للشبكة المظلمة والمنتديات غير المشروعة بحثاً عن بيانات مسرّبة لمستهلكين وعملاء مصارف سعوديين، بما يتيح الاستجابة السريعة لمحاولات الاستيلاء على الحسابات.
- حماية العلامات التجارية وإسقاط المواقع: كشف آلي للمواقع الاحتيالية والنطاقات المقلّدة التي تنتحل “سداد” والبنوك السعودية وتفكيكها، بما يقلص كثيراً الفرص المتاحة أمام المحتالين.
- الاستخبارات التهديدية وتحليل حزم التصيّد: معلومات قابلة للتنفيذ عن حزم التصيّد الناشئة وبنية الاحتيال التحتية، تمكّن البنوك من الدفاع الاستباقي.
- التوافق التنظيمي: حلول مصممة لدعم إطار مكافحة الاحتيال الصادر عن ساما.
وتفيد Resecurity بأنها حجبت أكثر من 320 موقعاً احتيالياً ينتحل صفة منصات مالية وحكومية رئيسية في السعودية.
ضحية واحدة تكفي: نصوص احتيال مألوفة
حالات نموذجية:
- تصل الضحايا رسائل عبر “واتساب” أو رسائل نصية تزعم وجود فاتورة “سداد” مستحقة أو فاتورة خدمات معلّقة أو مخالفات مرورية، وتقودهم الروابط إلى بوابات “سداد” مزيفة تحاكي بنوكاً كبرى.
- تدفع رسائل التوصيل الاحتيالية المستخدم إلى تأكيد استلام طرد ثم الدفع عبر نماذج “سداد” مزيفة.
- تنتحل رسائل على وسائل التواصل صفة جمعيات خيرية وتطلب “رسوم معالجة” عبر “سداد”.
نماذج شائعة من الرسائل:
- “لديك فاتورة سداد مستحقة. يرجى الدفع فوراً لتجنب انقطاع الخدمة. اضغط هنا لعرض الفاتورة ودفعها.”
- “سُجلت مخالفة مرورية جديدة. سدّد غرامتك عبر سداد لتفادي العقوبات.”
- “فاتورة الكهرباء أو المياه متأخرة. ادفع الآن عبر سداد لمنع قطع الخدمة.”
- “أنت مؤهل للتبرع من “جمعية خيرية”. ادفع رسماً بسيطاً عبر سداد لإتمام العملية.”
تحذيرات رسمية وقنوات إبلاغ
ساما: تحث المستهلكين على عدم مشاركة بياناتهم الشخصية أو المصرفية واستخدام المواقع الرسمية فقط للدفع، وتصنّف الفواتير الاحتيالية والفوترة الكاذبة مخاطر رئيسية، وتوفر نموذجاً إلكترونياً للإبلاغ عن الاحتيال.
وزارة الداخلية (منصة أبشر): تحذر من الرد على الرسائل غير المرغوب فيها أو مشاركة البيانات الشخصية، وتنصح باستخدام موقع أبشر الرسمي حصراً للخدمات الحكومية.
سعودي سيرت (Saudi CERT): ينشر تنبيهات عن الرسائل النصية الاحتيالية ومحاولات التصيّد، خصوصاً تلك التي تطلب تحديث البيانات المصرفية.
قنوات الإبلاغ:
- ساما: نموذج الإبلاغ الإلكتروني عن الاحتيال.
- وزارة الداخلية: البريد الإلكتروني 991@moi.gov.sa.
- سعودي سيرت: بوابة التوعية الأمنية.
- البنوك الكبرى: أرقام خدمة العملاء الرسمية أو الفروع.
وتصل عقوبة الاحتيال المالي في المملكة إلى السجن 7 سنوات وغرامة بقيمة 5 ملايين ريال، وتتضاعف الشدة بحق معتادي الإجرام والشبكات المنظمة.
خمس خطوات تحمي محفظتك
- تحقق من كل فاتورة: راجع رموز المفوترين والأرقام المرجعية عبر تطبيق بنكك أو موقعه الرسمي، ولا تسدد فواتير وردتك برسائل غير مطلوبة.
- تجنب الروابط المشبوهة: ادخل إلى “سداد” والخدمات الحكومية عبر التطبيقات أو الروابط الرسمية مباشرة، وليس عبر روابط البريد أو الرسائل النصية أو وسائل التواصل.
- احمِ بياناتك: لا تشارك مع أحد بيانات دخولك المصرفية أو كلمات المرور أو رموز التحقق الثنائي.
- بلّغ فوراً: بلّغ عن أي فاتورة أو طلب دفع مشبوه عبر القنوات الرسمية المذكورة.
- ابقَ على اطلاع: تابع تنبيهات “ساما” ووزارة الداخلية وسعودي سيرت.
توصيات Resecurity
يؤكد تصاعد احتيال فواتير “سداد” في اليوم الوطني الحاجة إلى يقظة دائمة وإجراءات أمن سيبراني متقدمة، فالمحتالون يزدادون تطوراً ويستعينون بالذكاء الاصطناعي والهندسة الاجتماعية. وتقدم الشركة توصيات لثلاث جهات:
- للبنوك: الاستثمار في منصات كشف الاحتيال اللحظي والاستخبارات التهديدية وحماية العلامات التجارية، والشراكة مع مزودي أمن سيبراني موثوقين مثل ريسكيوريتي Resecurity لضمان الامتثال ومتانة الدفاع.
- للمستهلكين: الحذر في فترات الذروة، والتحقق من كل طلب دفع، والإبلاغ الفوري عن النشاط المشبوه.
- للجهات التنظيمية: مواصلة فرض الامتثال الصارم، وتعزيز الوعي العام، ودعم التعاون بين المؤسسات المالية وخبراء الأمن السيبراني.